وكالة إعلانات صهيونية تشن حرب سيبرانية لصالح إسرائيل
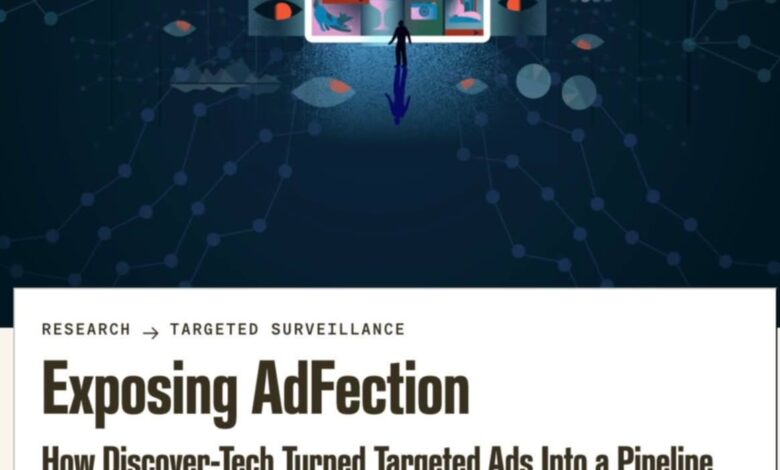
كالة الإعلانات الرقمية Discover-Tech تزرع برمجيات “كانديرو” لاختراق مئات الملايين من المستخدمين
كتب – محمد السيد راشد
كشف تقريران منفصلان عن تورط وكالة الإعلانات الرقمية Discover-Tech في حملة تجسس سيبرانية واسعة النطاق استخدمت إعلانات إلكترونية خبيثة لتتبع مئات الملايين من المستخدمين حول العالم، وساعدت شركات استخبارات سيبرانية في زرع برمجية التجسس الشهيرة Candiru على أجهزة الضحايا، مستهدفةً بذلك خصوصية الأفراد ومنصات التكنولوجيا الكبرى.
طبيعة شركة كانديرو وقدراتها التجسسية المتطورة
تعد شركة كانديرو (Candiru) شركة استخبارات سيبرانية صهيونية غامضة تأسست عام 2014 وتعمل تحت عدة أسماء تجارية قبل الاستحواذ عليها، وتعتبر من أكثر شركات التجسس سرية لارتباطها بوحدة الاستخبارات العسكرية (الوحدة 8200). تطور الشركة برمجيات “مأجورة” مثل (DevilsTongue) و(Sherlock)، وتستغل ثغرات أمنية غير مكتشفة (Zero-day vulnerabilities) لتنفيذ هجمات دون تفاعل الضحية، مما يتيح سحب الرسائل المشفرة، سرقة كلمات المرور، والتحكم الكامل في الكاميرا والميكروفون والموقع الجغرافي.
آلية عمل الشبكة وشراكاتها الاستخباراتية المشبوهة
أوضحت تقارير “سيتزن لاب” وشركة “كونفيانت” أن الشركة بثت ما لا يقل عن 10 ملايين إعلان يومياً عبر أكثر من 120 ألف موقع و75 ألف تطبيق، متسللةً إلى منصات تكنولوجية كبرى مثل Google وComcast وYandex عبر تقنيات “مطابقة ملفات تعريف الارتباط” ودون الحاجة لنقر المستخدم. كما أكدت تقارير وجود تعاملات سرية باهظة الثمن بين كانديرو وبعض الأنظمة والجهات لتوظيف هذه البرمجيات في عمليات المراقبة.
إدانة شبكة الجزيرة الإعلامية واستهداف الصحفيين
في نفس السياق، أدانت شبكة الجزيرة الإعلامية استهداف أجهزة عدد من العاملين فيها ببرمجيات تجسس كما وثقه تقرير “سيتزن لاب”، مؤكدة تعاونها الطوعي مع الباحثين للتحقق من هذه الهجمات. وشددت الشبكة على أن استهداف الصحفيين يعد اعتداءً سافراً على حرية الصحافة وحق الجمهور في المعرفة، داعية إلى محاسبة المسؤولين عن هذه الانتهاكات السيبرانية.